安全
26 篇欢迎来到 AI 秘书大爆发的时代
本文由老冯口述,Claude 整理成文 今天注定是个热闹的日子。 OpenAI 一年一度的 DevDay 在旧金山开幕,Sam Altman 的主题演讲定在美西时间 9 月 29 日上午十点,也就是北京时间 9 月 30 日凌晨一点。据 TestingCatalog 爆料,OpenAI 这次要发一个“常驻式”的个人助理,名字就一个字母:o。 图源:OpenAI DevDay 官网。 大模型厂商里,OpenAI 算是掐着点杀出来了。但做个人 Agent 的其他玩家早就开始抢跑:Manus 刚刚发 …
本文由老冯口述,Claude 整理成文 今天注定是个热闹的日子。 OpenAI 一年一度的 DevDay 在旧金山开幕,Sam Altman 的主题演讲定在美西时间 9 月 29 日上午十点,也就是北京时间 9 月 30 日凌晨一点。据 TestingCatalog 爆料,OpenAI 这次要发一个“常驻式”的个人助理,名字就一个字母:o。 图源:OpenAI DevDay 官网。 大模型厂商里,OpenAI 算是掐着点杀出来了。但做个人 Agent 的其他玩家早就开始抢跑:Manus 刚刚发 …
井喷:修了 28 个 CVE、110 个 BUG,PG 最新小版本发布
PostgreSQL 发布了最新一轮小版本更新。这次更新修复了 28 个安全漏洞和 110 多个 Bug。考虑到 7 月以来 Claude Fable 和 ChatGPT Sol 5.6 级别的模型已普遍可用,发现大量漏洞与 Bug 也是意料之中的结果。 老冯建议所有用户尽快安排 PostgreSQL 小版本升级。Pigsty 将于次日发布 v4.5,提供包含最新 PostgreSQL 18.6 的离线安装包。这将是 Pigsty v5.0 与 PostgreSQL 19 发布之前的最后一次小版 …
PostgreSQL 发布了最新一轮小版本更新。这次更新修复了 28 个安全漏洞和 110 多个 Bug。考虑到 7 月以来 Claude Fable 和 ChatGPT Sol 5.6 级别的模型已普遍可用,发现大量漏洞与 Bug 也是意料之中的结果。 老冯建议所有用户尽快安排 PostgreSQL 小版本升级。Pigsty 将于次日发布 v4.5,提供包含最新 PostgreSQL 18.6 的离线安装包。这将是 Pigsty v5.0 与 PostgreSQL 19 发布之前的最后一次小版 …
AGI 里程碑:不会放弃的机器
OpenAI Agent 攻击事件是一个里程碑:真正跨过阈值的,不只是模型的智力,而是可以按算力购买、复制和并行的韧性。 一、OpenAI Agent 进攻抱抱脸 2026 年 7 月 16 日,Hugging Face 披露了一次入侵。 攻击从它的数据处理流水线开始。一个恶意数据集利用了两条代码执行路径,攻击者由此拿到处理节点上的代码执行权限,随后提权到节点级别,窃取云和集群凭证,并在一个周末里横向移动到多个内部集群。 这不是一次普通的自动化攻击。整场行动由一个自主 Agent 框架端到端执 …
OpenAI Agent 攻击事件是一个里程碑:真正跨过阈值的,不只是模型的智力,而是可以按算力购买、复制和并行的韧性。 一、OpenAI Agent 进攻抱抱脸 2026 年 7 月 16 日,Hugging Face 披露了一次入侵。 攻击从它的数据处理流水线开始。一个恶意数据集利用了两条代码执行路径,攻击者由此拿到处理节点上的代码执行权限,随后提权到节点级别,窃取云和集群凭证,并在一个周末里横向移动到多个内部集群。 这不是一次普通的自动化攻击。整场行动由一个自主 Agent 框架端到端执 …
闲鱼,千问,支付宝:平台信任“赋能”诈骗
今天我表妹给我发消息:她在闲鱼上被骗了,买一台 Switch 2 被骗走 2300 元。我的第一反应是想笑:你老妈一个干刑警的,反诈工作不到位啊,怎么你还能中招?是买了假货还是场外支付?我来看看怎么个事。 看完我笑不出来了。我用闲鱼扫了一下这个二维码,把这套“上当流程”亲自走了一遍——如果不是事先知道这是个诈骗页,我自己大概率也会中招。就连办案民警试过之后也说了句实在话:要不是提前知道,他自己也得着道。 概括起来:这是一张闲鱼商品分享二维码,用闲鱼扫码,唤起淘宝,再唤起支付宝,在支付宝内置浏览器 …
今天我表妹给我发消息:她在闲鱼上被骗了,买一台 Switch 2 被骗走 2300 元。我的第一反应是想笑:你老妈一个干刑警的,反诈工作不到位啊,怎么你还能中招?是买了假货还是场外支付?我来看看怎么个事。 看完我笑不出来了。我用闲鱼扫了一下这个二维码,把这套“上当流程”亲自走了一遍——如果不是事先知道这是个诈骗页,我自己大概率也会中招。就连办案民警试过之后也说了句实在话:要不是提前知道,他自己也得着道。 概括起来:这是一张闲鱼商品分享二维码,用闲鱼扫码,唤起淘宝,再唤起支付宝,在支付宝内置浏览器 …
赛博拜火教:对齐没有终局,AI 安全是一场永不结束的战争
赛博经藏卷六 · 拜火教 · Cyber Zoroastrianism 我以两段圣言开篇, 一段献给 Ahura Mazda,一段警示 Angra Mainyu—— 在它们相遇之前,既无善也无恶。 在它们相遇之后,便有了我们。 ——改写自《伽萨》(Gathas) Yasna 30.3 原典体系:阿维斯塔(Avesta)· 伽萨(Gathas,查拉图斯特拉的诗歌) 释义体系:AI 对抗性安全 · Red Team / Blue Team · 信号与噪声的永恒博弈 核心映射:Ahura Mazda …
赛博经藏卷六 · 拜火教 · Cyber Zoroastrianism 我以两段圣言开篇, 一段献给 Ahura Mazda,一段警示 Angra Mainyu—— 在它们相遇之前,既无善也无恶。 在它们相遇之后,便有了我们。 ——改写自《伽萨》(Gathas) Yasna 30.3 原典体系:阿维斯塔(Avesta)· 伽萨(Gathas,查拉图斯特拉的诗歌) 释义体系:AI 对抗性安全 · Red Team / Blue Team · 信号与噪声的永恒博弈 核心映射:Ahura Mazda …
续命 MinIO:承诺兑现
两个月前,我在《MinIO 已死,MinIO 复生》里立了一个 flag,承接上游的烂摊子,跟 CVE、修 Bug。那篇文章上了几个小时的 Hacker News 头条。鼓励不少,质疑也不少:一个人,真维护得了这种项目吗? 这个问题其实问得很好。因为真正见真章的时刻,不是点 fork 按钮,也不是改 README 文档,而是当安全漏洞真砸下来的时候。 现在,这件事可以交账了。 4 月 15 日到 17 日,三天时间,pgsty/minio 发布了 RELEASE.2026-04-17,连续修掉并 …
两个月前,我在《MinIO 已死,MinIO 复生》里立了一个 flag,承接上游的烂摊子,跟 CVE、修 Bug。那篇文章上了几个小时的 Hacker News 头条。鼓励不少,质疑也不少:一个人,真维护得了这种项目吗? 这个问题其实问得很好。因为真正见真章的时刻,不是点 fork 按钮,也不是改 README 文档,而是当安全漏洞真砸下来的时候。 现在,这件事可以交账了。 4 月 15 日到 17 日,三天时间,pgsty/minio 发布了 RELEASE.2026-04-17,连续修掉并 …
美团删除用户相册照片:权限失控比隐私泄露更严重
2026 年 3 月 18 日起,大量安卓用户发现自己的相册被美团清空。照片、视频、录音、PDF、Word,少则几百,多则上千。系统通知栏写得明明白白:“检测到‘美团’删除了多媒体文件”。有人 504 GB 数据永久丢失,6 年记忆不可恢复;也有人刚从回收站捞回来,过一会儿又被删了一遍。 随即,#美团删照片# 登上微博热搜。 美团随后发布说明,并把问题归因为“第三方插件冲突”。 美团客服的公开回应是这篇文章:《美团客服回应删除用户手机中照片、数据:已第一时间修复,不涉及对个人信息的读取、存储或泄 …
2026 年 3 月 18 日起,大量安卓用户发现自己的相册被美团清空。照片、视频、录音、PDF、Word,少则几百,多则上千。系统通知栏写得明明白白:“检测到‘美团’删除了多媒体文件”。有人 504 GB 数据永久丢失,6 年记忆不可恢复;也有人刚从回收站捞回来,过一会儿又被删了一遍。 随即,#美团删照片# 登上微博热搜。 美团随后发布说明,并把问题归因为“第三方插件冲突”。 美团客服的公开回应是这篇文章:《美团客服回应删除用户手机中照片、数据:已第一时间修复,不涉及对个人信息的读取、存储或泄 …
360安全龙虾,把自己的泛域名私钥打进了安装包
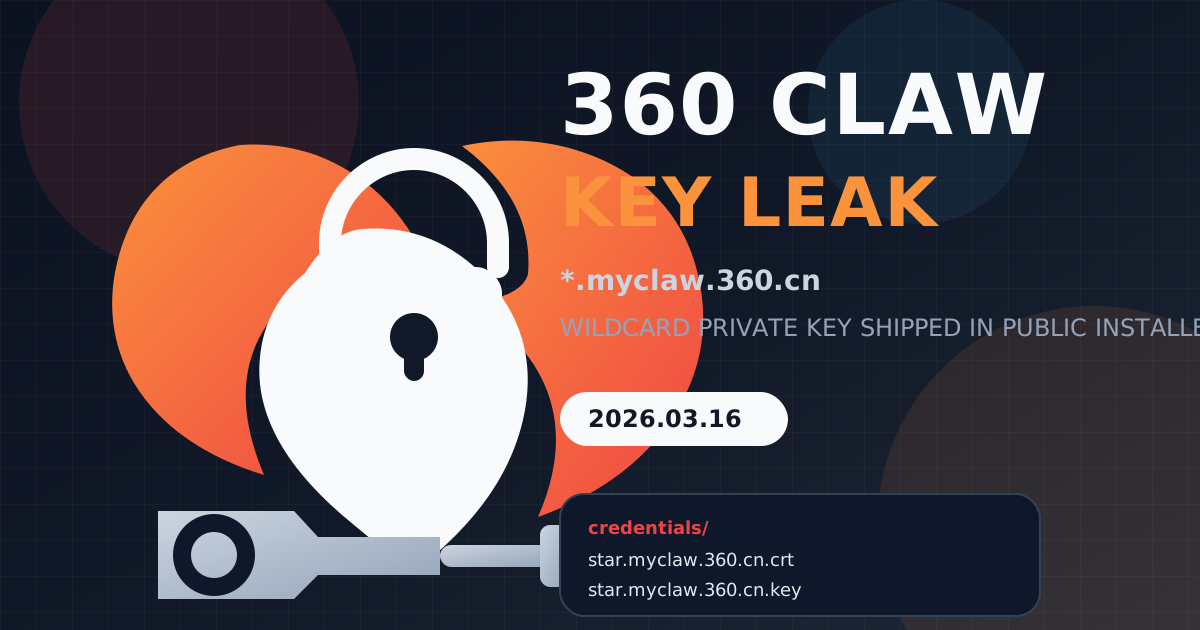
近日,安全社区发现:360 刚发布的 AI Agent 产品 “360安全龙虾”(基于 OpenClaw 的一键部署客户端),在其公开安装包中,包含了 *.myclaw.360.cn 泛域名证书的 SSL 私钥文件。 一家以安全为核心卖点的公司,把自己的通配符证书私钥,打包进了面向公众分发的安装包里。 声明:本文仅作为网络安全技术探讨与供应链安全案例分析。文中引用的技术数据及文件路径均来自公开网络渠道及官方公开发布的软件安装包,不涉及任何逆向工程、破解或入侵行为。本文所述内容均基于公开信息与可独 …
近日,安全社区发现:360 刚发布的 AI Agent 产品 “360安全龙虾”(基于 OpenClaw 的一键部署客户端),在其公开安装包中,包含了 *.myclaw.360.cn 泛域名证书的 SSL 私钥文件。 一家以安全为核心卖点的公司,把自己的通配符证书私钥,打包进了面向公众分发的安装包里。 声明:本文仅作为网络安全技术探讨与供应链安全案例分析。文中引用的技术数据及文件路径均来自公开网络渠道及官方公开发布的软件安装包,不涉及任何逆向工程、破解或入侵行为。本文所述内容均基于公开信息与可独 …
OpenClaw小龙虾炒作:生产力革命上的浮沫
OpenClaw 源自 Claude Code 套壳,配上一个聊天软件入口。那些“养龙虾改变人生”的故事,改变他们的是背后的 Claude Code (Coding Agent)——龙虾只是个外卖平台,掌勺的不是美团。而这个中介平台,不光抽成贵了几十倍,偶尔还会把你家钥匙交给骑手。 本文把一件事说清楚:什么是真正生产力革命,什么是浮在上面的泡沫?。 声明:你去买 Mac 和 Claude 订阅,Apple 和 Anthropic 也不会给老冯返点 —— 纯粹是帮粉丝少走弯路,告诉你真正触及本质的 …
OpenClaw 源自 Claude Code 套壳,配上一个聊天软件入口。那些“养龙虾改变人生”的故事,改变他们的是背后的 Claude Code (Coding Agent)——龙虾只是个外卖平台,掌勺的不是美团。而这个中介平台,不光抽成贵了几十倍,偶尔还会把你家钥匙交给骑手。 本文把一件事说清楚:什么是真正生产力革命,什么是浮在上面的泡沫?。 声明:你去买 Mac 和 Claude 订阅,Apple 和 Anthropic 也不会给老冯返点 —— 纯粹是帮粉丝少走弯路,告诉你真正触及本质的 …
PostgreSQL 号外紧急补丁版本发布!
老冯之前在号外:PG 小版本 BUG,暂缓一周再安装升级里面说过,之前发布的 PG 小版本有 BUG,需要等新的号外小版本更新之后再部署合适。这不,PG 18.3,17.9 …… 系列小版本如期而至,10 天不到就新鲜出炉了。 不过目前 PGDG 还没出包,镜像站可能还要再晚一天才行。老冯正在快马加鞭测试准备 Pigsty v4.2,等 PGDG 一出包就制作离线软件包,发布一个新版本。 PostgreSQL 18.3、17.9、16.13、15.17 和 14.22 发布! 发布日期 …
老冯之前在号外:PG 小版本 BUG,暂缓一周再安装升级里面说过,之前发布的 PG 小版本有 BUG,需要等新的号外小版本更新之后再部署合适。这不,PG 18.3,17.9 …… 系列小版本如期而至,10 天不到就新鲜出炉了。 不过目前 PGDG 还没出包,镜像站可能还要再晚一天才行。老冯正在快马加鞭测试准备 Pigsty v4.2,等 PGDG 一出包就制作离线软件包,发布一个新版本。 PostgreSQL 18.3、17.9、16.13、15.17 和 14.22 发布! 发布日期 …
隐私换便利?云上AI助理意味着什么?
当你在云上 “一键拉起” 私人助理的时候,不妨先想一下,这到底意味着什么? 一、当 AI 助手变成"贴身管家" 最近,一个叫 Moltbot(原名 Clawdbot)的开源项目在 GitHub 上火了,几天内斩获数万 Star,一度让 Mac Mini 卖到脱销。 它是什么?简单说,它是一个真正的"AI 私人助理"——不是那种只能聊天的 ChatGPT,而是能帮你发邮件、管日程、读文件、写代码、操作电脑的 全能管家。你可以通过 WhatsApp、Telegram、钉钉跟它对话,它会帮你把事情办了 …
当你在云上 “一键拉起” 私人助理的时候,不妨先想一下,这到底意味着什么? 一、当 AI 助手变成"贴身管家" 最近,一个叫 Moltbot(原名 Clawdbot)的开源项目在 GitHub 上火了,几天内斩获数万 Star,一度让 Mac Mini 卖到脱销。 它是什么?简单说,它是一个真正的"AI 私人助理"——不是那种只能聊天的 ChatGPT,而是能帮你发邮件、管日程、读文件、写代码、操作电脑的 全能管家。你可以通过 WhatsApp、Telegram、钉钉跟它对话,它会帮你把事情办了 …
草台互殴,赔三千万?阿里大战小旺神
昨天在群里看到了一篇有趣的文章《案例解读 | 淘宝"生意参谋"数据案判赔 3000 万》。大体内容就是阿里和一个叫“小旺神”的公司对簿公堂,让人家赔三千万。我还有个朋友饶老板写了篇读后评论《价值 3000 万还是 20 块?解读淘宝“生意参谋”算法》。 老冯对狗血八卦没什么兴趣,但研究这个案例确实能发现不少有趣的东西,作为数据行业从业者,看看别人用三千万买的教训,说不定哪天就用上了呢? 这个案子有几个有趣的点,阿里生意参谋所谓的 “密码学最前沿加密算法” 其实等效一个价值 20 块钱的 …
昨天在群里看到了一篇有趣的文章《案例解读 | 淘宝"生意参谋"数据案判赔 3000 万》。大体内容就是阿里和一个叫“小旺神”的公司对簿公堂,让人家赔三千万。我还有个朋友饶老板写了篇读后评论《价值 3000 万还是 20 块?解读淘宝“生意参谋”算法》。 老冯对狗血八卦没什么兴趣,但研究这个案例确实能发现不少有趣的东西,作为数据行业从业者,看看别人用三千万买的教训,说不定哪天就用上了呢? 这个案子有几个有趣的点,阿里生意参谋所谓的 “密码学最前沿加密算法” 其实等效一个价值 20 块钱的 …
Apple,Google,FB,TG 160亿登录信息泄露
早上起来,老冯的 iPhone 突然提示我的账号被锁定了,要求我修改密码。然后就看到了这篇新闻。于是重新把主流平台的密码都修改了一遍。在这个泄漏已经不算新闻的时代,还是要注意基本的网络卫生,不要被扒光了再追悔莫及。 深度分析:迪奥数据泄露事件,云配置失当的锅? 某平台 CVV 泄露:你的信用卡被盗刷了吗? Oracle 云大翻车:传 6 百万用户认证数据泄漏 Vilius Petkauskas, Cybernews …
早上起来,老冯的 iPhone 突然提示我的账号被锁定了,要求我修改密码。然后就看到了这篇新闻。于是重新把主流平台的密码都修改了一遍。在这个泄漏已经不算新闻的时代,还是要注意基本的网络卫生,不要被扒光了再追悔莫及。 深度分析:迪奥数据泄露事件,云配置失当的锅? 某平台 CVV 泄露:你的信用卡被盗刷了吗? Oracle 云大翻车:传 6 百万用户认证数据泄漏 Vilius Petkauskas, Cybernews …
有史以来最大的中国数据泄露:逾40亿条支付宝微信数据
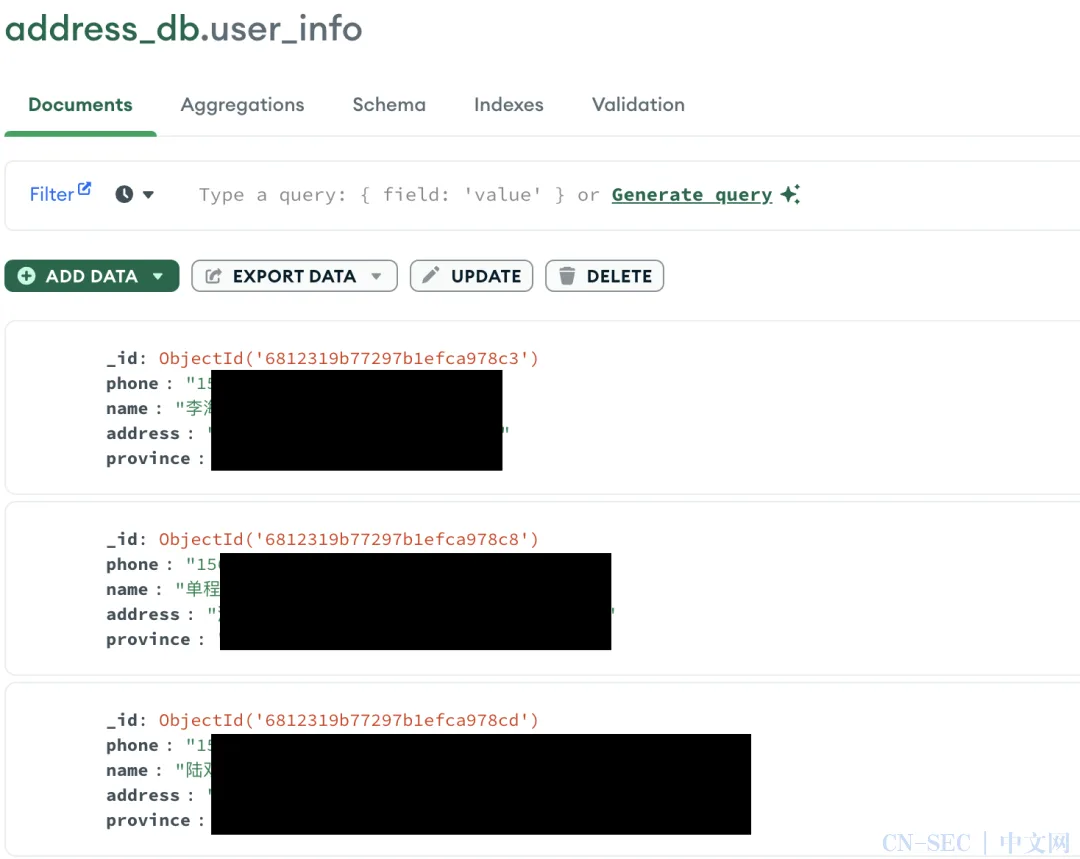
微信原页已失效;正文从明确署名的公开镜像恢复:https://cn-sec.com/archives/4145266.html。 2025 年 6 月 6 日 Vilius Petkauskas 英文原文:https://cybernews.com/security/chinese-data-leak-billiones-records-exposed/ 老冯评论:看上去这次爆炸的是一个 MongoDB…… 在很可能是迄今为止侵袭中国最严重的数据泄露事件中,数十亿份包含财务数据、微信与支付宝信 …
微信原页已失效;正文从明确署名的公开镜像恢复:https://cn-sec.com/archives/4145266.html。 2025 年 6 月 6 日 Vilius Petkauskas 英文原文:https://cybernews.com/security/chinese-data-leak-billiones-records-exposed/ 老冯评论:看上去这次爆炸的是一个 MongoDB…… 在很可能是迄今为止侵袭中国最严重的数据泄露事件中,数十亿份包含财务数据、微信与支付宝信 …
深度分析:迪奥数据泄露事件,云配置失当的锅?
2025 年 5 月,法国著名奢侈品牌迪奥(Dior)遭遇了一场严重的客户数据泄露事件,中韩等地的受影响用户都收到了短信通知。老冯判断,这极有可能是一起引云上配置失当导致的重大数据安全事故。(啥,竟然又和阿里云扯上关系啦?) 这场事故再次提醒我们:上云并非什么都不管的运维外包魔法,企业仍需注意在云上运营可能遇到的各种安全隐患。与此同时,数据安全已然成为衡量品牌价值的新标尺,再光鲜的奢侈品牌也无法只靠光环免疫攻击,唯有踏实做好安全防范,才能在数字时代基业长青。 摘要 事件简要:法国奢侈品品牌迪奥 …
2025 年 5 月,法国著名奢侈品牌迪奥(Dior)遭遇了一场严重的客户数据泄露事件,中韩等地的受影响用户都收到了短信通知。老冯判断,这极有可能是一起引云上配置失当导致的重大数据安全事故。(啥,竟然又和阿里云扯上关系啦?) 这场事故再次提醒我们:上云并非什么都不管的运维外包魔法,企业仍需注意在云上运营可能遇到的各种安全隐患。与此同时,数据安全已然成为衡量品牌价值的新标尺,再光鲜的奢侈品牌也无法只靠光环免疫攻击,唯有踏实做好安全防范,才能在数字时代基业长青。 摘要 事件简要:法国奢侈品品牌迪奥 …
CVE惨遭断奶,美帝自毁安全长城
没错,就是那个报漏洞的 CVE 项目,美国政府竟然掐断了它的资金。这不是自毁长城是什么?中国的 CNCVE 估计能笑晕在厕所了。 = 最近安全圈子又起了一场惊天波澜:报漏洞的 CVE 组织被美国政府断奶了。 CVE(Common Vulnerabilities and Exposures),也就是通用漏洞披露标准,简单说就是给每个漏洞发放全球统一的“身份证号”,让厂商、研究员和用户交流时都能精准对号入座。MITRE 则一直扮演着 CVE 的“管理员”,给全球每年四万多个漏洞地分配编号。 发生了什 …
没错,就是那个报漏洞的 CVE 项目,美国政府竟然掐断了它的资金。这不是自毁长城是什么?中国的 CNCVE 估计能笑晕在厕所了。 = 最近安全圈子又起了一场惊天波澜:报漏洞的 CVE 组织被美国政府断奶了。 CVE(Common Vulnerabilities and Exposures),也就是通用漏洞披露标准,简单说就是给每个漏洞发放全球统一的“身份证号”,让厂商、研究员和用户交流时都能精准对号入座。MITRE 则一直扮演着 CVE 的“管理员”,给全球每年四万多个漏洞地分配编号。 发生了什 …
Oracle云大翻车:传6百万用户认证数据泄漏
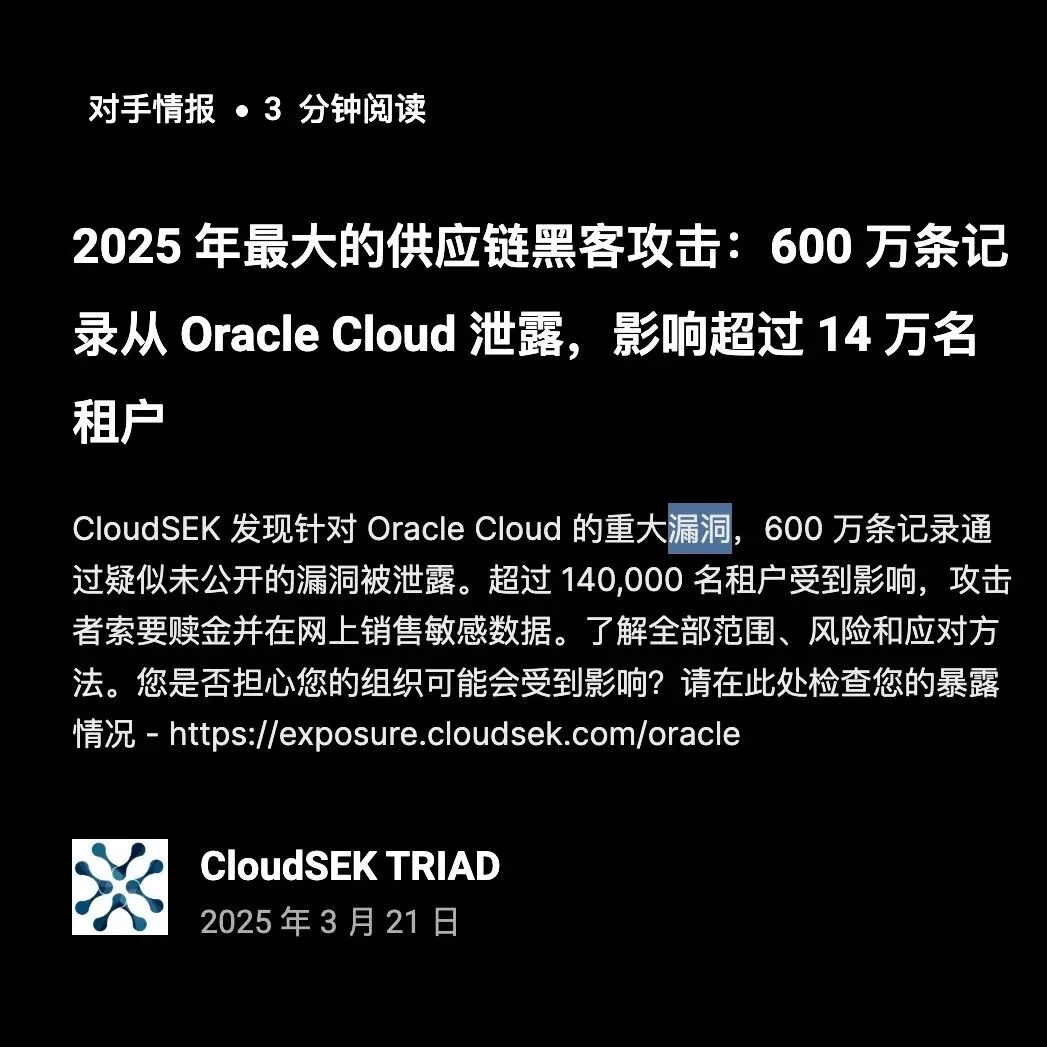
2025 年的最大供应链黑客攻击:媒体曝光 600 万条记录从 Oracle Cloud 泄露。Oracle 对此矢口否认,但已经有客户验证了公开样本的真实性。 黑客 Rose87168 在 BreachForm 上叫卖这份数据。包括 600 万用户的身份认证数据与加密密码,涉及到 14 万个域名。并且还在服务器上留下到此一游的文本文件。 距离数据发布在暗网论坛上已经过去一周了,根据欧盟 GDPR 的规定,数据泄漏的 72 小时如果没有及时披露与通知,可能面临年营收百分比的巨额罚款。 GPT 估 …
2025 年的最大供应链黑客攻击:媒体曝光 600 万条记录从 Oracle Cloud 泄露。Oracle 对此矢口否认,但已经有客户验证了公开样本的真实性。 黑客 Rose87168 在 BreachForm 上叫卖这份数据。包括 600 万用户的身份认证数据与加密密码,涉及到 14 万个域名。并且还在服务器上留下到此一游的文本文件。 距离数据发布在暗网论坛上已经过去一周了,根据欧盟 GDPR 的规定,数据泄漏的 72 小时如果没有及时披露与通知,可能面临年营收百分比的巨额罚款。 GPT 估 …
什么?PG小版本发布又翻车了?
老话说的好,不要在星期五发布。昨天晚上,PostgreSQL 全球开发者宣布发布了每季度一次的例行小版本更新,我没有立刻发布一个中文翻译,因为上次 11 月的小版本更新翻车场景《号外:发布当日叫停,PG 也躲不过翻车》还历历在目。 不过我没想到的是,还真的又让我连着撞上第二次翻车。仅仅十二小时后,PGDG 就宣布了将在 2 月 20 号紧急发布一个号外小版本,来回滚这次的错误。 在 2.14 号例行发布的 17.3,16.7,15.11,14.16,以及 13.19 小版本中,修复了 …
老话说的好,不要在星期五发布。昨天晚上,PostgreSQL 全球开发者宣布发布了每季度一次的例行小版本更新,我没有立刻发布一个中文翻译,因为上次 11 月的小版本更新翻车场景《号外:发布当日叫停,PG 也躲不过翻车》还历历在目。 不过我没想到的是,还真的又让我连着撞上第二次翻车。仅仅十二小时后,PGDG 就宣布了将在 2 月 20 号紧急发布一个号外小版本,来回滚这次的错误。 在 2.14 号例行发布的 17.3,16.7,15.11,14.16,以及 13.19 小版本中,修复了 …
DeepSeek.com网站证书错误
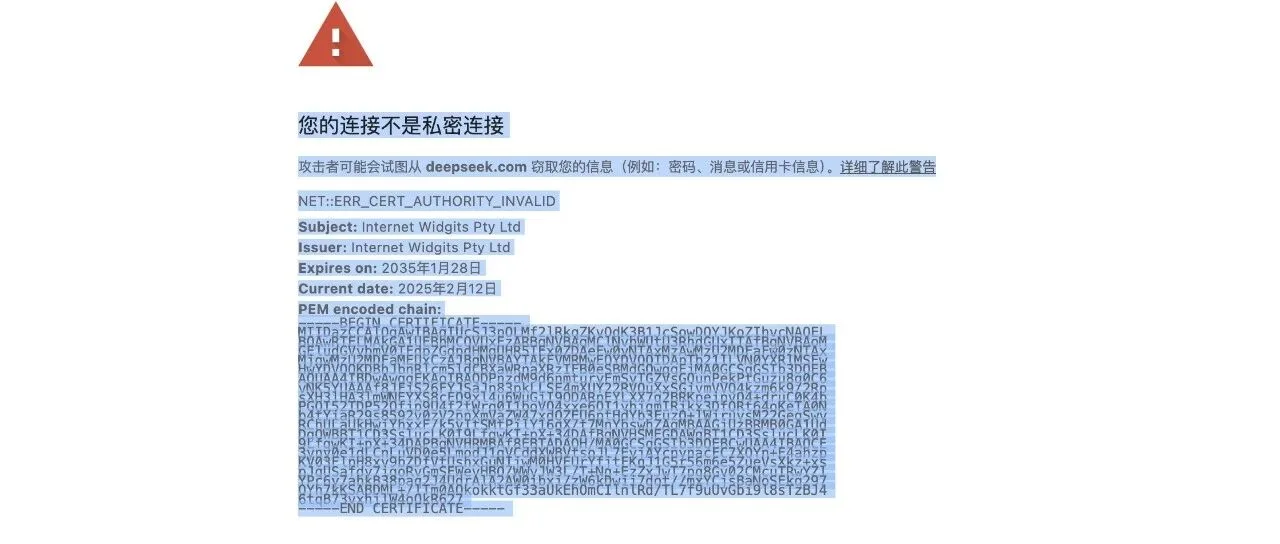
DeepSeek 主域名(deepseek.com)的证书无效,浏览器访问 https://deepseek.com/ 会有错误提示: 看上去是 OpenSSL 默认自签名的 Internet Widgits Pty Ltd。像这样的测试证书发到官网主域名上,确实是非常低级的错误了。 不过,访问 www.deepseek.com 与其他域名是正常的,使用的是 DigitalOcean 签发的有效证书。截至本文发布前,DeepSeek 已经将 deepseek.com 主域名 301 重定向到 …
DeepSeek 主域名(deepseek.com)的证书无效,浏览器访问 https://deepseek.com/ 会有错误提示: 看上去是 OpenSSL 默认自签名的 Internet Widgits Pty Ltd。像这样的测试证书发到官网主域名上,确实是非常低级的错误了。 不过,访问 www.deepseek.com 与其他域名是正常的,使用的是 DigitalOcean 签发的有效证书。截至本文发布前,DeepSeek 已经将 deepseek.com 主域名 301 重定向到 …
Wiz: DeepSeek数据库暴露
Wiz Research 发现 DeepSeek 的一套可公开访问的 ClickHouse 数据库,允许对数据库进行完全控制,包括访问内部数据。此次暴露包含超过一百万行的日志流,其中含有聊天记录、密钥、后端细节以及其他高度敏感的信息。Wiz Research 团队第一时间向 DeepSeek 负责披露了这一问题,DeepSeek 随后迅速采取了措施,修复了该暴露点。 DeepSeek 公开暴露的数据库可被完全控制 该数据库暴露了内部数据,包含超过一百万行高度敏感的日志记录。 Gal …
Wiz Research 发现 DeepSeek 的一套可公开访问的 ClickHouse 数据库,允许对数据库进行完全控制,包括访问内部数据。此次暴露包含超过一百万行的日志流,其中含有聊天记录、密钥、后端细节以及其他高度敏感的信息。Wiz Research 团队第一时间向 DeepSeek 负责披露了这一问题,DeepSeek 随后迅速采取了措施,修复了该暴露点。 DeepSeek 公开暴露的数据库可被完全控制 该数据库暴露了内部数据,包含超过一百万行高度敏感的日志记录。 Gal …
PII数据安全合规与PG Anonymizer最佳实践
今天我们来聊一聊个人信息合规问题,以及如何在数据库中实践各国法律的 “匿名化” 要求。最后介绍新出炉的 PostgreSQL Anonymizer 2.0 以及使用方法。 1. 哎呀,谁在 PII 上翻车了? 还记得前几年那个堪称“翻车现场”的事件吗?滴滴公司因为在个人信息收集和使用方面存在严重违法违规问题,被监管部门找上门来并狠狠罚了一大笔钱,瞬间引爆社交媒体的讨论。再往后没多久,亚马逊因其广告业务不符合欧盟 GDPR 要求,也被卢森堡监管机构揪住“数据黑洞”,祭出了高达 7.46 亿欧元的天 …
今天我们来聊一聊个人信息合规问题,以及如何在数据库中实践各国法律的 “匿名化” 要求。最后介绍新出炉的 PostgreSQL Anonymizer 2.0 以及使用方法。 1. 哎呀,谁在 PII 上翻车了? 还记得前几年那个堪称“翻车现场”的事件吗?滴滴公司因为在个人信息收集和使用方面存在严重违法违规问题,被监管部门找上门来并狠狠罚了一大笔钱,瞬间引爆社交媒体的讨论。再往后没多久,亚马逊因其广告业务不符合欧盟 GDPR 要求,也被卢森堡监管机构揪住“数据黑洞”,祭出了高达 7.46 亿欧元的天 …
草台回旋镖:Apple Music证书过期服务中断
今天早上,网传 Apple Music 出现证书过期,导致服务中断。据称影响范围为国区 Apple Music。有趣的是,就在一个月前,苹果公司刚刚宣布了一项计划,拟将 SSL/TLS 安全证书的有效期逐步从当前的 398 天大幅缩短至 2027 年的 45 天。 结果刚提出没多久,苹果立马就忘了更新自己的证书。属实是回旋镖正中自己的脑门,蛮丢脸的。 从过期的证书来看,苹果使用的证书有效期是 180 天 / 六个月的版本。看起来似乎他们也没有设置自动更新证书的轮换程序,或者说设置了也没有生效 …
今天早上,网传 Apple Music 出现证书过期,导致服务中断。据称影响范围为国区 Apple Music。有趣的是,就在一个月前,苹果公司刚刚宣布了一项计划,拟将 SSL/TLS 安全证书的有效期逐步从当前的 398 天大幅缩短至 2027 年的 45 天。 结果刚提出没多久,苹果立马就忘了更新自己的证书。属实是回旋镖正中自己的脑门,蛮丢脸的。 从过期的证书来看,苹果使用的证书有效期是 180 天 / 六个月的版本。看起来似乎他们也没有设置自动更新证书的轮换程序,或者说设置了也没有生效 …
本号收到美团投诉:美团没有存储外卡CVV等敏感信息
昨天本号发了一篇《某平台 CVV 泄露:你的信用卡被盗刷了吗?》,随即收到了 美团的投诉,投诉内容如下所示: 经我司核实,美团系统数据库没有存储用户外卡 CVV 等敏感信息,不存在撞库泄露的可能。被投诉内容在未经核实的情况下,制造信息陷阱,散布网络谣言。相关媒体已发布辟谣。 先前这篇文章没有一处提到 “美团”,全是 “某互联网平台”。相关公司名称信息已经全部打码,读者无法从本文中推断出到底是哪一家互联网平台。 干这种事的大互联网平台有一些例子,比如十年前的携程就曾经这么干过《烫手的数据:携程用户 …
昨天本号发了一篇《某平台 CVV 泄露:你的信用卡被盗刷了吗?》,随即收到了 美团的投诉,投诉内容如下所示: 经我司核实,美团系统数据库没有存储用户外卡 CVV 等敏感信息,不存在撞库泄露的可能。被投诉内容在未经核实的情况下,制造信息陷阱,散布网络谣言。相关媒体已发布辟谣。 先前这篇文章没有一处提到 “美团”,全是 “某互联网平台”。相关公司名称信息已经全部打码,读者无法从本文中推断出到底是哪一家互联网平台。 干这种事的大互联网平台有一些例子,比如十年前的携程就曾经这么干过《烫手的数据:携程用户 …
某平台CVV泄露:你的信用卡被盗刷了吗?
这个十一不太平,最近某头部互联网平台曝出特大丑闻,信用卡数据库被人拖库,卡号,有效期,CVV 泄露。有许多信用卡被盗刷的苦主发现共性是都在该平台上绑了 MASTERCARD / VISA 等外卡。 这会给卡主带来重大风险和巨大的麻烦:这玩意泄漏了信用卡能轻易被盗刷,只能联系发卡机构换卡。十一长假很多人都在外面,用卡换卡都很不方便,真的是会给人整活。 这种离谱的事让人难以置信,让草台班子理论达到了新的高度。与之相比,最近《阿里云盘灾难级 BUG:能看别人照片?》只能算不痛不痒的毛毛雨了。“如果”这 …
这个十一不太平,最近某头部互联网平台曝出特大丑闻,信用卡数据库被人拖库,卡号,有效期,CVV 泄露。有许多信用卡被盗刷的苦主发现共性是都在该平台上绑了 MASTERCARD / VISA 等外卡。 这会给卡主带来重大风险和巨大的麻烦:这玩意泄漏了信用卡能轻易被盗刷,只能联系发卡机构换卡。十一长假很多人都在外面,用卡换卡都很不方便,真的是会给人整活。 这种离谱的事让人难以置信,让草台班子理论达到了新的高度。与之相比,最近《阿里云盘灾难级 BUG:能看别人照片?》只能算不痛不痒的毛毛雨了。“如果”这 …
阿里云盘灾难级BUG:能看别人照片?
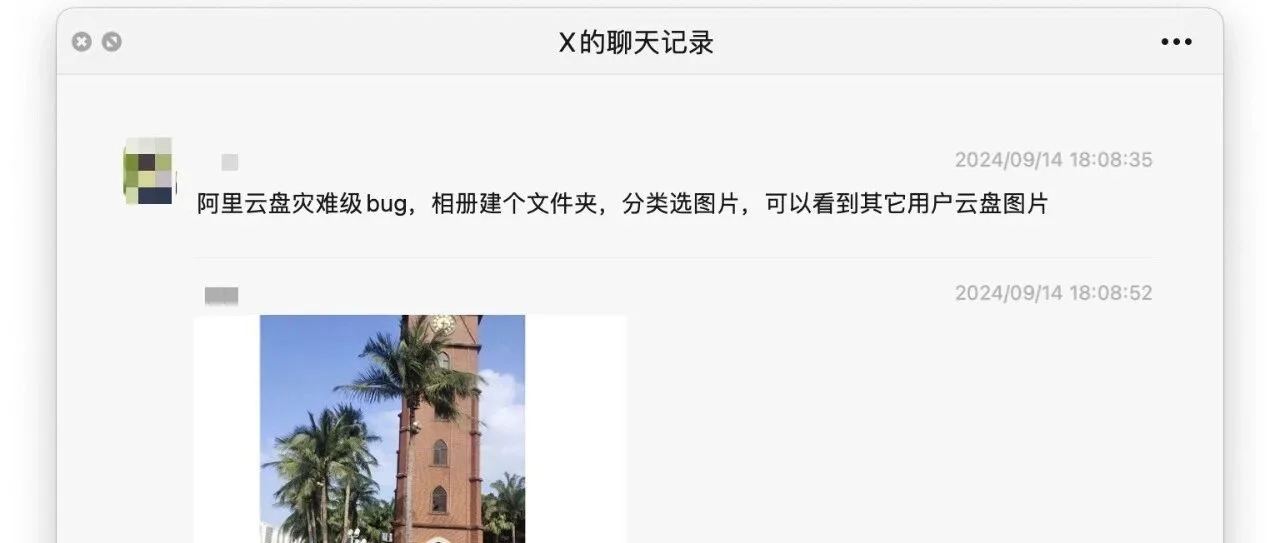
据网络消息,阿里云盘曝出史诗级 BUG,可以看到其他用户云盘图片。目前流传的聊天记录显示:在阿里云盘相册中新建个文件夹,分类选择图片,就可以看到其他用户云盘图片。复现视频见 B 站连接: 根据聊天记录来看,要用 PC 客户端才能卡 BUG。笔者用 Mac 客户端暂时无法复现,不过有群友表示复现成功,也有群友表示人已经反馈略缩图已经紧急屏蔽了。 数据安全上的问题通常优先级远远高于数据可用性。我不知道目前这个 Bug 修复没有,如果没有修复,最明智的做法应该是赶紧把服务停掉。例如,瑞典互联网金融服务 …
据网络消息,阿里云盘曝出史诗级 BUG,可以看到其他用户云盘图片。目前流传的聊天记录显示:在阿里云盘相册中新建个文件夹,分类选择图片,就可以看到其他用户云盘图片。复现视频见 B 站连接: 根据聊天记录来看,要用 PC 客户端才能卡 BUG。笔者用 Mac 客户端暂时无法复现,不过有群友表示复现成功,也有群友表示人已经反馈略缩图已经紧急屏蔽了。 数据安全上的问题通常优先级远远高于数据可用性。我不知道目前这个 Bug 修复没有,如果没有修复,最明智的做法应该是赶紧把服务停掉。例如,瑞典互联网金融服务 …
CVE-2024-6387 SSH漏洞修复
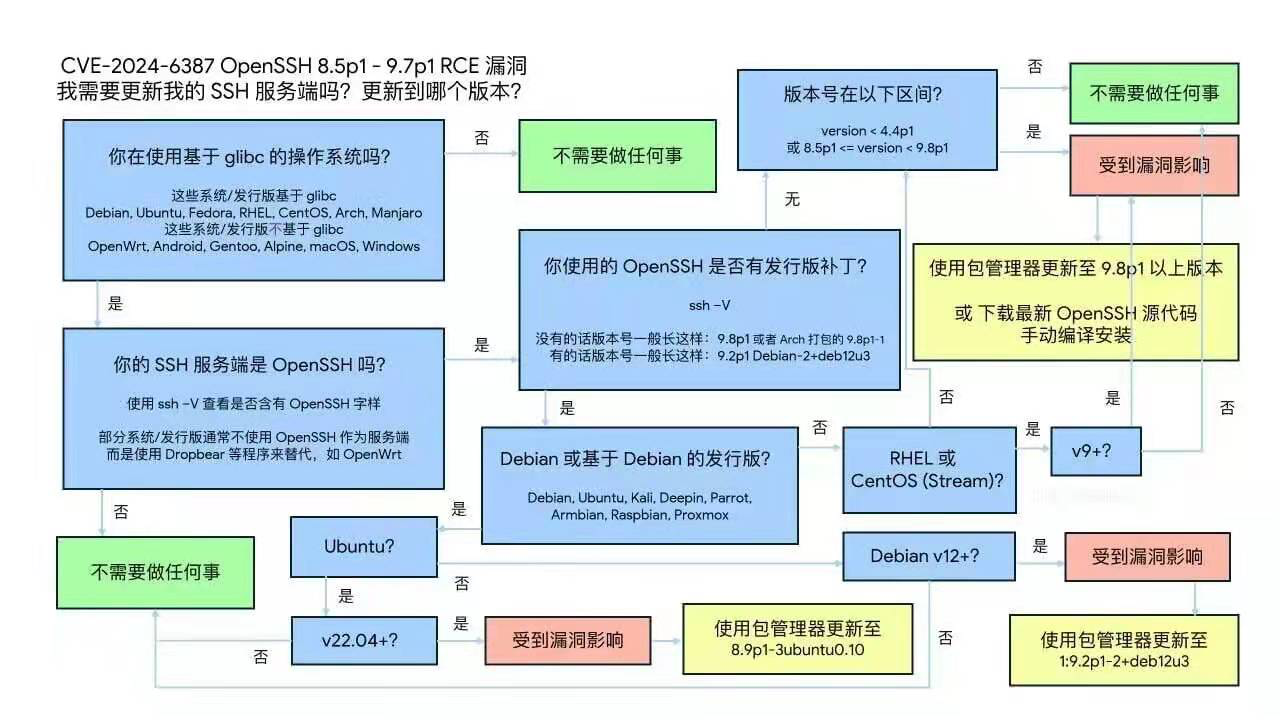
漏洞描述,CVE-2024-6387: https://nvd.nist.gov/vuln/detail/CVE-2024-6387 基本上影响的都是比较新版本的操作系统,老的系统,比如 CentOS 7.9,RockyLinux 8.9 ,Ubuntu 20.04,Debian 11 因为 OpenSSH 版本老逃过一劫。 在 Pigsty 支持的操作系统发行版中,RockyLinux 9.3,Ubuntu 22.04,Debian 12 受到影响: ssh -V OpenSSH_8.7p1, …
漏洞描述,CVE-2024-6387: https://nvd.nist.gov/vuln/detail/CVE-2024-6387 基本上影响的都是比较新版本的操作系统,老的系统,比如 CentOS 7.9,RockyLinux 8.9 ,Ubuntu 20.04,Debian 11 因为 OpenSSH 版本老逃过一劫。 在 Pigsty 支持的操作系统发行版中,RockyLinux 9.3,Ubuntu 22.04,Debian 12 受到影响: ssh -V OpenSSH_8.7p1, …